26 Mar
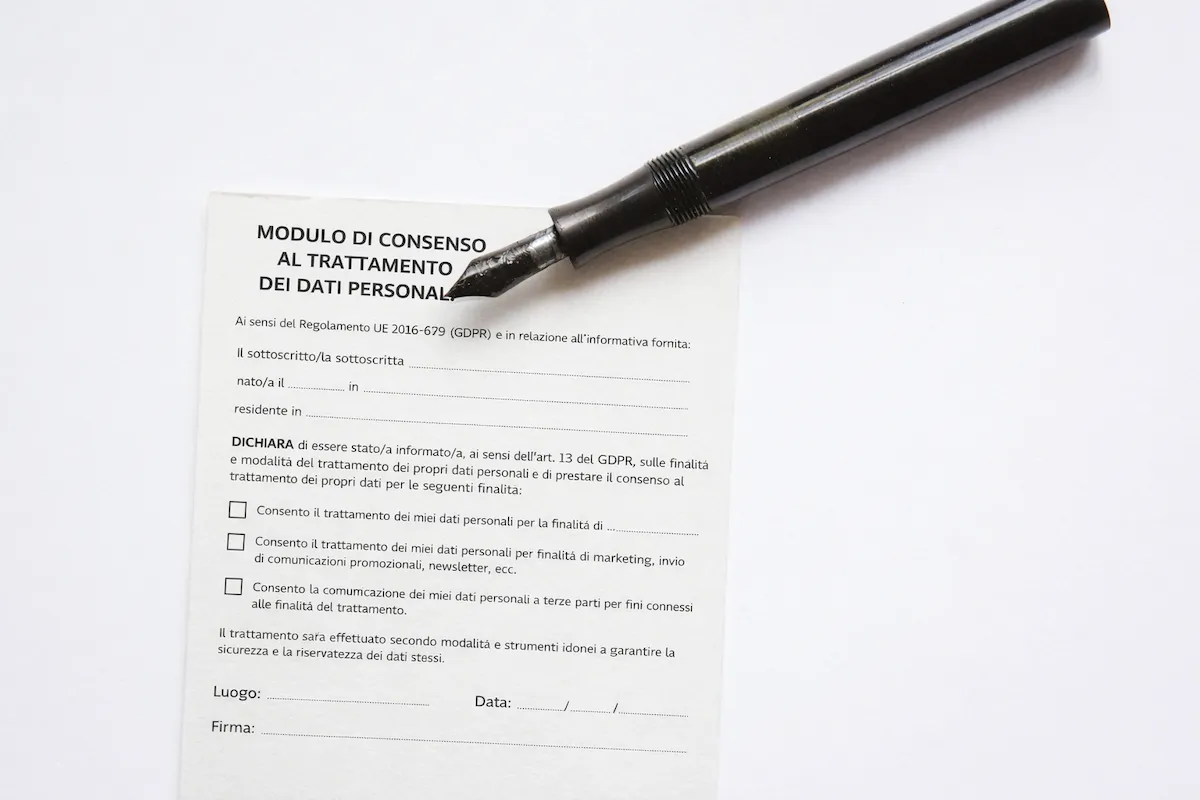
Dedicarsi al marketing oggi significa innanzitutto gestire le fonti di rischio. Carta canta: negli ultimi 90 giorni, le ricerche su Google per “Data Breach” sono aumentate del 90%, un chiaro indizio di quanto la sicurezza sia divenuta la priorità assoluta per le aziende italiane.
In questo panorama, gestire correttamente i dati personali e sensibili e, nello specifico, acquisire correttamente il Consenso Trattamento Dati Personali non è più solo un obbligo normativo, ma il tuo salvagente per restare a galla nell’oceano delle sanzioni del Garante della Privacy e preservare la tua reputazione. Se la tua Lead Generation non poggia su basi solide, non stai costruendo una banca dati: ti stai esponendo a un grosso rischio.
Prosegui nella lettura e scoprirai come blindare i tuoi processi ed evitare che la tua azienda diventi la prossima protagonista della cronaca informatica.
Data Breach GDPR: perché quello del marketing è il settore più colpito
Probabilmente se pensi a un Data Breach, il primo scenario che ti raffiguri vede protagonista un hacker incappucciato che viola sistemi complessi. La realtà del marketing è molto più banale, ma non per questo meno pericolosa: un database su Excel non protetto da password, un’e-mail inviata per sbaglio con tutti i destinatari visibili e non in CCN, un dipendente che smarrisce il cellulare col quale accede al CRM.
Quello del marketing è il settore che “maneggia” più dati personali in assoluto e per questo spesso costituisce l’anello debole della catena. Le aziende stanno prendendo consapevolezza di ciò come dimostra l’incremento delle ricerche sul tema e tu non puoi farti trovare impreparato.
Nell’ambito della Lead Generation, infatti, una violazione dei dati non significa solo un file corrotto; significa che i contatti che hai acquisito e pagato sono passati nelle mani di terzi. Il Garante sanziona la leggerezza: se il breach è conseguenza di misure di sicurezza inadeguate o di un consenso per il trattamento dei dati personali lacunoso, l’esborso economico è solo l’ultimo dei tuoi problemi. Nel 2026 il danno reputazionale è una lettera scarlatta che rischia di far scappare anche i tuoi clienti più fedeli.
Chi è il responsabile del trattamento dei dati nelle tue campagne marketing?
Capita spesso che l’imprenditore, dinanzi al Garante pronto a sanzionarlo per uso improprio dei dati, dichiari di non saperne nulla e che tutto è in mano ad un’agenzia esterna. Purtroppo per lui, il GDPR ha una visione nettamente diversa.
In questo gioco di ruoli, tu (l’azienda) sei il Titolare, il comandante della nave, mentre l’agenzia, il consulente o la piattaforma a cui ti affidi, sono i Responsabili del Trattamento o, per restare nel mondo nautico, il tuo equipaggio.
Ma chi è il responsabile del trattamento a conti fatti? È il braccio operativo a cui deleghi la gestione pratica dei tuoi dati personali, ma che deve agire solo ed esclusivamente sotto le tue precise istruzioni.
Delegare l’operatività non significa delegare la responsabilità legale. Qualora un tuo fornitore esterno commetta un errore o non gestisca correttamente il consenso trattamento dati personali, l’Autorità per la Privacy verrà per prima cosa a bussare alla tua porta. Senza una nomina formale che definisca i paletti, i compiti e le penali, ti ritroverai a rispondere per colpe altrui. Nel 2026, scegliere un partner marketing non è più solo una questione di chi ti porta più lead, ma di chi ti garantisce di non finire nei guai.
Lead generation GDPR: come acquisire contatti senza scottarti
Se svolgi attività di marketing, probabilmente sarai tentato dalla possibilità di raccogliere più nomi possibili al minor costo possibile. Non c’è disattenzione più pericolosa. Nell’era della Lead Generation GDPR, un database enorme, ma costruito senza le precauzioni necessarie, non equivale a un tesoro prezioso quanto piuttosto a una bomba a orologeria pronta a esplodere. Se non puoi dar prova di come e quando è stato firmato il modulo per il consenso al trattamento dei dati personali, i tuoi contatti non sono una risorsa per l’azienda: sono passività potenzialmente dannose.
Se vuoi fare un’acquisizione oggi ed essere sicuro di non incorrere in rischi, il mio suggerimento è quello di ricorrere al Double Optin: il consenso che l’utente conferma attraverso un’e-mail di verifica. Questo passaggio, spesso ritenuto d’ostacolo alla conversione, è in realtà la tua ancora di salvezza dinanzi a un controllo del Garante. Attesta infatti che la volontà dell’interessato era reale, specifica e documentata.
Ricorda poi che la trasparenza ripaga sempre. Ciò vuol dire che l’utente deve sempre sapere, quando presta il proprio consenso al trattamento dati, se questi verranno impiegati per una newsletter, una chiamata commerciale o per essere analizzati da un algoritmo. Non esplicitare queste finalità per “gonfiare” le liste è il modo più semplice per attirare l’indesiderata attenzione del Garante. Qualità batte quantità: 100 lead profilati che hanno lasciato un consenso privacy consapevole valgono ben di più di 10.000 contatti “sporchi” che possono costarti sanzioni superiori al loro intero valore commerciale.
Checklist 2026: 5 passi per un Consenso Dati Personali a prova di Data Breach
Per preservare il tuo sonno e salvaguardare il tuo business, non è sufficiente incrociare le dita e augurarsi che sia tutto in regola. La gestione della privacy consenso richiede un metodo rigoroso. Ecco 5 pilastri per blindare il tuo modulo trattamento dati personali ed evitare che la tua Lead Generation diventi un peso legale:
- Semplifica l’informativa: il documento relativo al consenso per la privacy deve essere scritto con un linguaggio semplice e chiaro. Elimina il “legalese” ed enfatizza le finalità, l’utente deve capire subito chi tratta i dati e per cosa li usa.
- Double Opt-in come standard: attesta in maniera univoca il consenso al trattamento dati personali. Senza l’e-mail di conferma, la tua lista di contatti non ha fondamenta solide in caso di ispezione.
- Archiviazione dei Log: Devi poter attestare come e quando hai ottenuto la firma sul modulo consenso al trattamento dei dati personali. Conserva data, ora e IP: sono le “prove” della tua conformità.
- Nomina dei Responsabili: Assicurati che ogni partner esterno abbia una nomina formale. Se loro sbagliano e tu non hai il contratto, la colpa resta tua.
- Piano d’emergenza Data Breach: Se il tuo database viene “attaccato”, hai solo 72 ore per agire. Avere una procedura pronta evita il panico e riduce le sanzioni.
Conclusioni: la tua Lead Generation è davvero al sicuro?
Oggigiorno, ciò che ti distingue dalla concorrenza non è solo il fatturato, ma la solidità dei tuoi asset digitali. Come hai potuto constatare nel corso della lettura di questo articolo, il modulo consenso privacy non è solo un foglio volante che il tuo avvocato di “costringe” a fornire ai tuoi clienti, ma è lo scudo che protegge la tua attività di marketing dai Data Breach e dalle sanzioni del Garante.
Non aspettare che l’autorità bussi alla tua porta o che un errore tecnico comprometta anni di investimenti. Fai un check oggi stesso della tua procedura di gestione del consenso trattamento dati personali e assicurati che ogni ingranaggio della tua Lead Generation sia a norma GDPR.
Vuoi mettere in sicurezza il tuo database o revisionare i tuoi contratti con i Responsabili del Trattamento? Noi di GDPR-OK siamo a tua disposizione!
Articoli simili