29 Apr
La privacy è spesso vista come un obbligo burocratico, una di quelle cose da mettere in fondo alla lista. Eppure, sapere quali sono i dati personali, e quali tratti ogni giorno senza saperlo, può fare la differenza tra una gestione serena e un problema serio. Non si parla solo di nome e cognome: rientrano in questa categoria anche l’indirizzo IP, la targa di un veicolo o una semplice fotografia. Elementi che il GDPR considera dati personali a tutti gli effetti, con precisi obblighi di protezione. In questa guida trovi la definizione, 10 esempi pratici e la differenza con i dati sensibili.
Cosa si intende per dato personale secondo il GDPR
I dati personali sono qualsiasi informazione che riguarda una persona fisica identificata o identificabile. Rientrano in questa categoria: nome e cognome, indirizzo email, numero di telefono, indirizzo IP, fotografie, targa del veicolo, voce registrata, posizione geografica e dati sanitari.
Il GDPR, il Regolamento Europeo sulla protezione dei dati, definisce dato personale qualsiasi informazione che riguarda una persona fisica identificata o identificabile. Una definizione apparentemente semplice, ma più ampia di quanto sembri. Non conta solo il dato in sé, ma la sua capacità di ricondurre a una persona specifica: da solo o combinato con altre informazioni. Questo significa che molti dati che tratti ogni giorno in azienda, anche quelli che sembrano innocui, potrebbero rientrare in questa categoria senza che tu te ne renda conto.
Quando un’informazione diventa un dato personale
Non esiste una lista chiusa di dati personali. Un’informazione diventa dato personale nel momento in cui permette, direttamente o indirettamente, di risalire a una persona fisica. Il nome la identifica subito. Ma anche una targa, un indirizzo IP o una posizione GPS possono farlo, magari incrociando più dati insieme. Il numero di telefono di un cliente salvato nel tuo gestionale è un dato personale. La sua email anche. Così come la fotografia che hai pubblicato sul sito del tuo team. Se ti stai chiedendo quanti dati personali tratti ogni giorno senza saperlo, probabilmente più di quanti pensi.
Capire quando scatta questa soglia è il primo passo per rispondere concretamente alla domanda: quali sono i dati personali che tratta la mia azienda?
Quali sono i dati personali, 10 esempi pratici
Ecco 10 esempi pratici che rispondono alla domanda quali sono i dati personali e che probabilmente tratti già ogni giorno nella tua attività. Alcuni li riconoscerai subito, altri potrebbero sorprenderti, non perché siano rari, ma perché spesso passano inosservati proprio dove meno te lo aspetti.
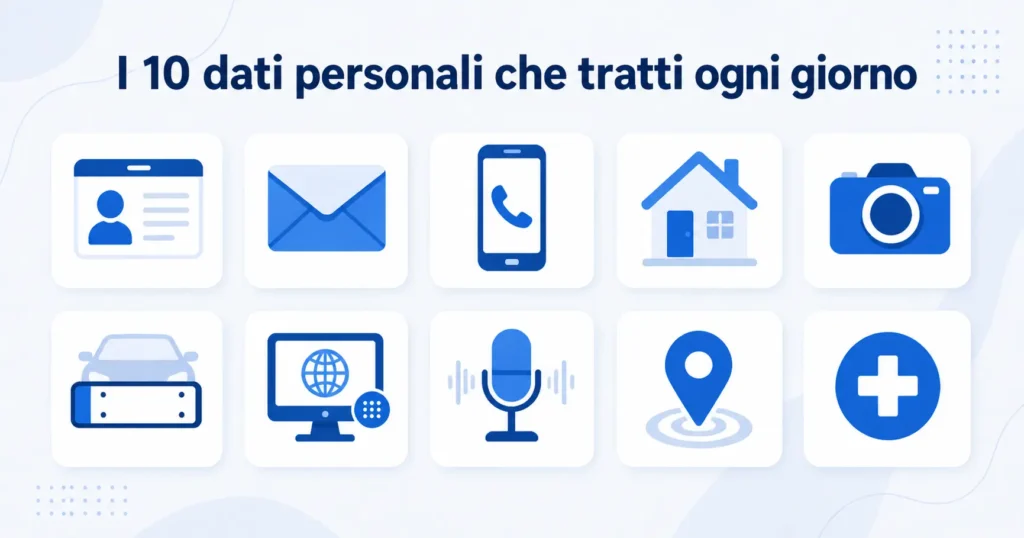
1. Nome e Cognome
Il più ovvio, ma vale la pena dirlo chiaramente. Il nome e cognome di un cliente, un dipendente o un fornitore è un dato personale a tutti gli effetti. Ogni volta che lo raccogli, lo salvi o lo condividi, anche in una semplice email, stai trattando un dato personale e il GDPR si applica.
2. Indirizzo email
L’indirizzo email è un dato personale, sempre, non solo quando contiene nome e cognome. Anche mario.rossi@gmail.com o m.rossi@azienda.it sono dati personali a tutti gli effetti. Se hai una lista contatti, una newsletter o semplicemente una rubrica aziendale, stai già trattando dati personali che rientrano nel perimetro del GDPR.
3. Numero di telefono
Il numero di telefono è un dato personale a tutti gli effetti, sia che si tratti di un cellulare privato che di un numero aziendale intestato a una persona specifica. Se lo raccogli tramite un modulo, lo salvi in un CRM o lo usi per inviare comunicazioni commerciali, stai trattando un dato personale. Attenzione in particolare alle liste contatti per WhatsApp o SMS marketing: sono aree spesso gestite in modo approssimativo e ad alto rischio.
4. Indirizzo di residenza o domicilio
L’indirizzo di residenza o domicilio è uno dei dati più comuni che le aziende raccolgono, nei contratti, nelle anagrafiche clienti, nelle spedizioni. È un dato personale a tutti gli effetti e, se non gestito correttamente, può rappresentare un rischio sia per la persona a cui appartiene sia per chi lo tratta. Vale la stessa regola degli altri dati: raccoglierlo obbliga ad avere una base giuridica, conservarlo in modo sicuro e non condividerlo senza motivo.
5. Fotografia
Una fotografia è un dato personale ogni volta che permette di riconoscere una persona. Pensa alle foto del team sul tuo sito, alle immagini dei dipendenti sui profili aziendali o alle foto scattate durante eventi e pubblicate sui social. In tutti questi casi stai trattando dati personali. Prima di pubblicare una foto che ritrae una persona, serve il suo consenso esplicito. È un passaggio che molte aziende saltano, spesso senza rendersene conto.
6.Targa del veicolo
La targa di un veicolo non identifica direttamente una persona, ma permette di risalire ad essa attraverso informazioni collegate e questo è sufficiente perché il GDPR la consideri un dato personale. È un esempio che sorprende molti, ma ha implicazioni pratiche concrete. Se la tua azienda gestisce un parcheggio con accesso controllato, utilizza telecamere che riprendono targhe o tiene un registro dei veicoli dei dipendenti, stai trattando dati personali anche in quei momenti.
7. Indirizzo IP
L’indirizzo IP è uno degli esempi più sottovalutati, ma il GDPR è chiaro: è un dato personale. Ogni volta che un utente visita il tuo sito, il suo indirizzo IP viene registrato automaticamente. Se hai un sito web, stai già raccogliendo questo dato. È uno dei motivi per cui cookie policy e informativa privacy sul sito non sono optional: sono obblighi concreti che partono proprio da qui.
8. Voce registrata
La voce registrata è un dato personale quando permette di riconoscere una persona, e nella maggior parte dei casi lo fa. È un tema più vicino alla tua attività di quanto pensi. Se registri le chiamate con i clienti, utilizzi un centralino con registrazione automatica o conservi i file audio di riunioni e videoconferenze, stai trattando dati personali. In questi casi è obbligatorio informare le persone che la chiamata viene registrata, prima che la registrazione inizi.
9. Posizione geografica
La posizione geografica è un dato personale perché permette di tracciare dove si trova una persona in un determinato momento. Le implicazioni pratiche sono più comuni di quanto sembri. Se la tua azienda utilizza app o software che rilevano la posizione dei dipendenti, per esempio per la gestione delle trasferte o il monitoraggio dei veicoli aziendali, stai trattando un dato particolarmente delicato. Lo stesso vale per le app che raccogli dati di geolocalizzazione degli utenti. In entrambi i casi servono informativa chiara, consenso e una gestione attenta.
10. Dati Sanitari
I dati sanitari sono informazioni relative allo stato di salute di una persona. Non sono solo dati personali: rientrano nella categoria dei dati particolari, che il GDPR tutela con regole ancora più stringenti. In azienda li incontri più spesso di quanto pensi: ogni volta che gestisci un certificato di malattia di un dipendente, una richiesta di permesso per motivi di salute o i dati di un lavoratore con disabilità, stai trattando informazioni che richiedono un livello di protezione superiore. Su questo tema non esistono margini di approssimazione
Questi esempi chiariscono quali sono i dati personali nella pratica quotidiana e mostrano quanto spesso vengano sottovalutati.
Dati particolari e dati personali: qual è la differenza?
Tra i 10 esempi che hai appena letto, uno si distingue dagli altri: i dati sanitari. Non sono solo dati personali, appartengono a una categoria speciale che il GDPR chiama dati particolari, e che richiede una protezione ancora più stringente. Vale la pena capire la differenza, perché cambia concretamente quello che devi fare.
Il GDPR distingue due livelli: i dati personali, che comprendono qualsiasi informazione riferibile a una persona fisica e i dati particolari, una categoria più ristretta che richiede una protezione rafforzata.
Rientrano nei dati particolari informazioni come:
- origine razziale o etnica
- convinzioni religiose o politiche
- dati sulla salute
- dati genetici e biometrici
- orientamento sessuale
La differenza pratica è semplice: per i dati personali comuni serve una base giuridica per trattarli. Per i dati particolari le condizioni sono più stringenti e i margini di errore molto più ridotti.
Conoscere questa distinzione è essenziale per chiunque voglia capire davvero quali sono i dati personali che tratta e come proteggerli.
Perché riconoscere i dati personali è importante per la tua azienda
Riconoscere i dati personali non è un esercizio teorico, è il primo passo per capire cosa tratta davvero la tua azienda ogni giorno e quali obblighi ne derivano. Un’azienda che non sa quali dati raccoglie non può proteggerli, non può gestirli correttamente e non può rispondere in modo adeguato in caso di controllo o violazione.
Il GDPR non chiede la perfezione, ma chiede consapevolezza e un approccio strutturato. Sapere quali sono i dati personali che tratti è il punto di partenza. Valutare se li stai gestendo nel modo giusto è il passo successivo e spesso è quello che fa la differenza.
Se non sei sicuro di come la tua attività tratta e protegge i dati personali, il nostro check-up privacy è il modo più rapido per scoprirlo e intervenire dove serve.
Domande frequenti
Qual è la differenza tra dati personali e dati sensibili?
I dati personali comprendono qualsiasi informazione riferibile a una persona fisica identificata o identificabile. I dati sensibili sono una categoria più ristretta — come dati sulla salute, origine etnica o convinzioni religiose — che il GDPR tutela con regole più stringenti e che richiedono una protezione rafforzata.
Un indirizzo email è un dato personale?
Sì, sempre. Anche quando non contiene nome e cognome espliciti, un indirizzo email è un dato personale a tutti gli effetti perché permette di risalire a una persona specifica.
Quali dati personali tratta normalmente un’azienda?
Un’azienda tratta dati personali ogni giorno: nomi e cognomi di clienti e dipendenti, indirizzi email, numeri di telefono, indirizzi di residenza, fotografie, indirizzi IP e, in alcuni casi, dati sanitari. Spesso senza rendersene pienamente conto.
Cosa rischia un’azienda che non gestisce correttamente i dati personali?
Il GDPR prevede sanzioni amministrative che possono arrivare fino a 20 milioni di euro o al 4% del fatturato annuo globale. Oltre alle sanzioni economiche, una gestione scorretta può comportare danni reputazionali significativi.
Articoli simili